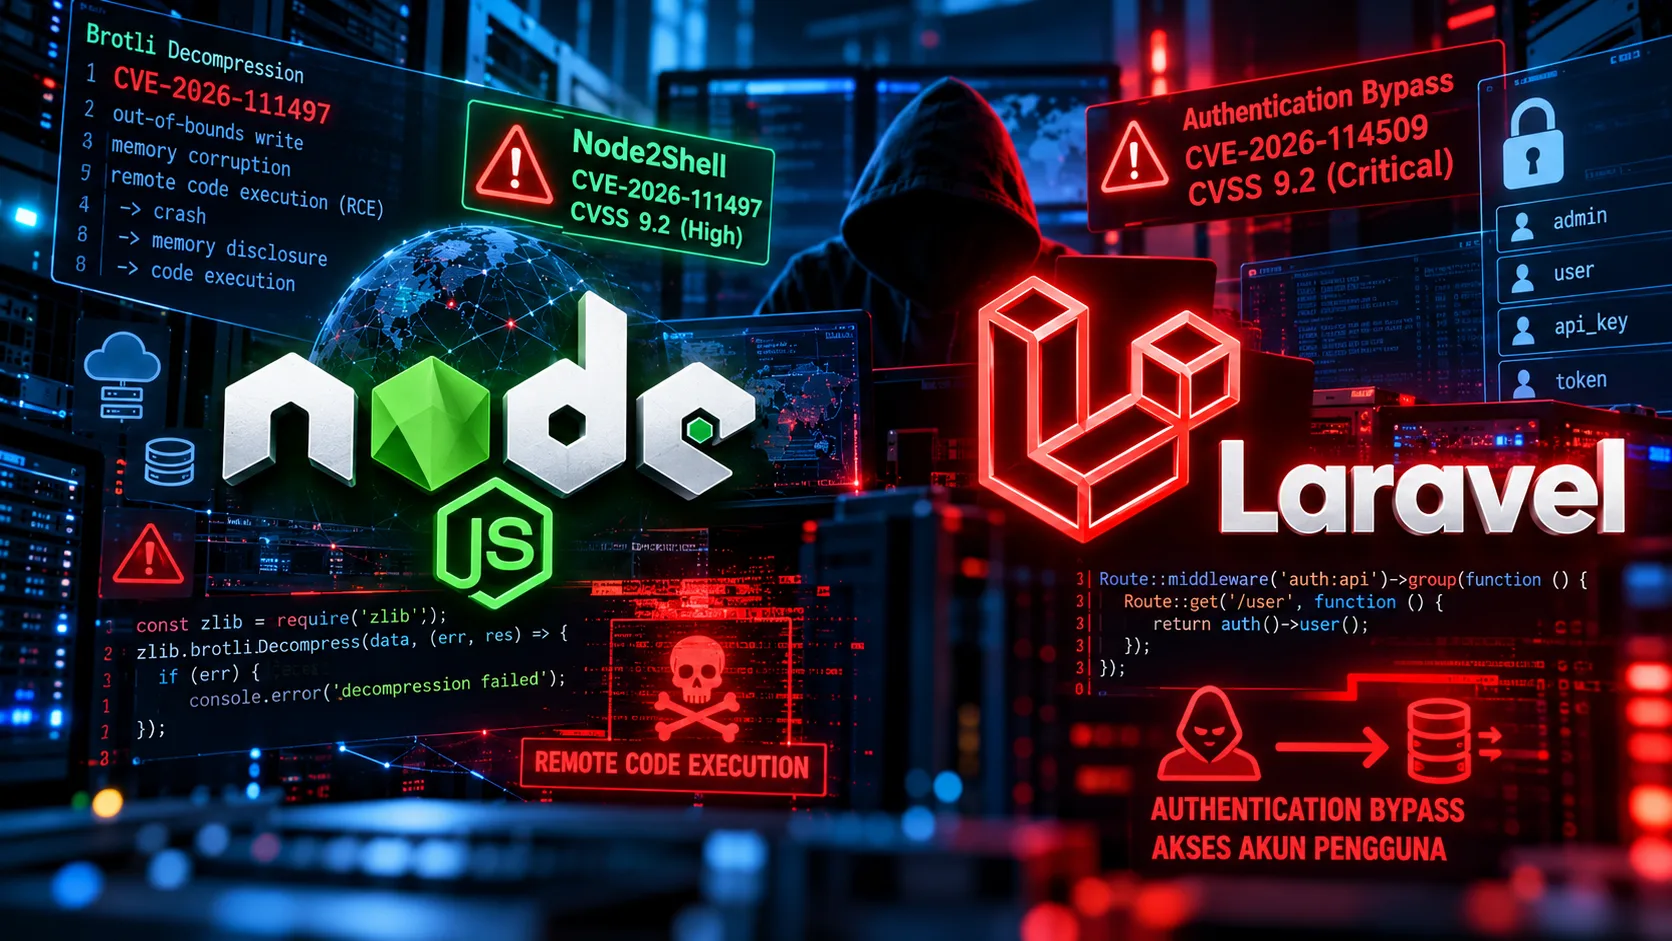



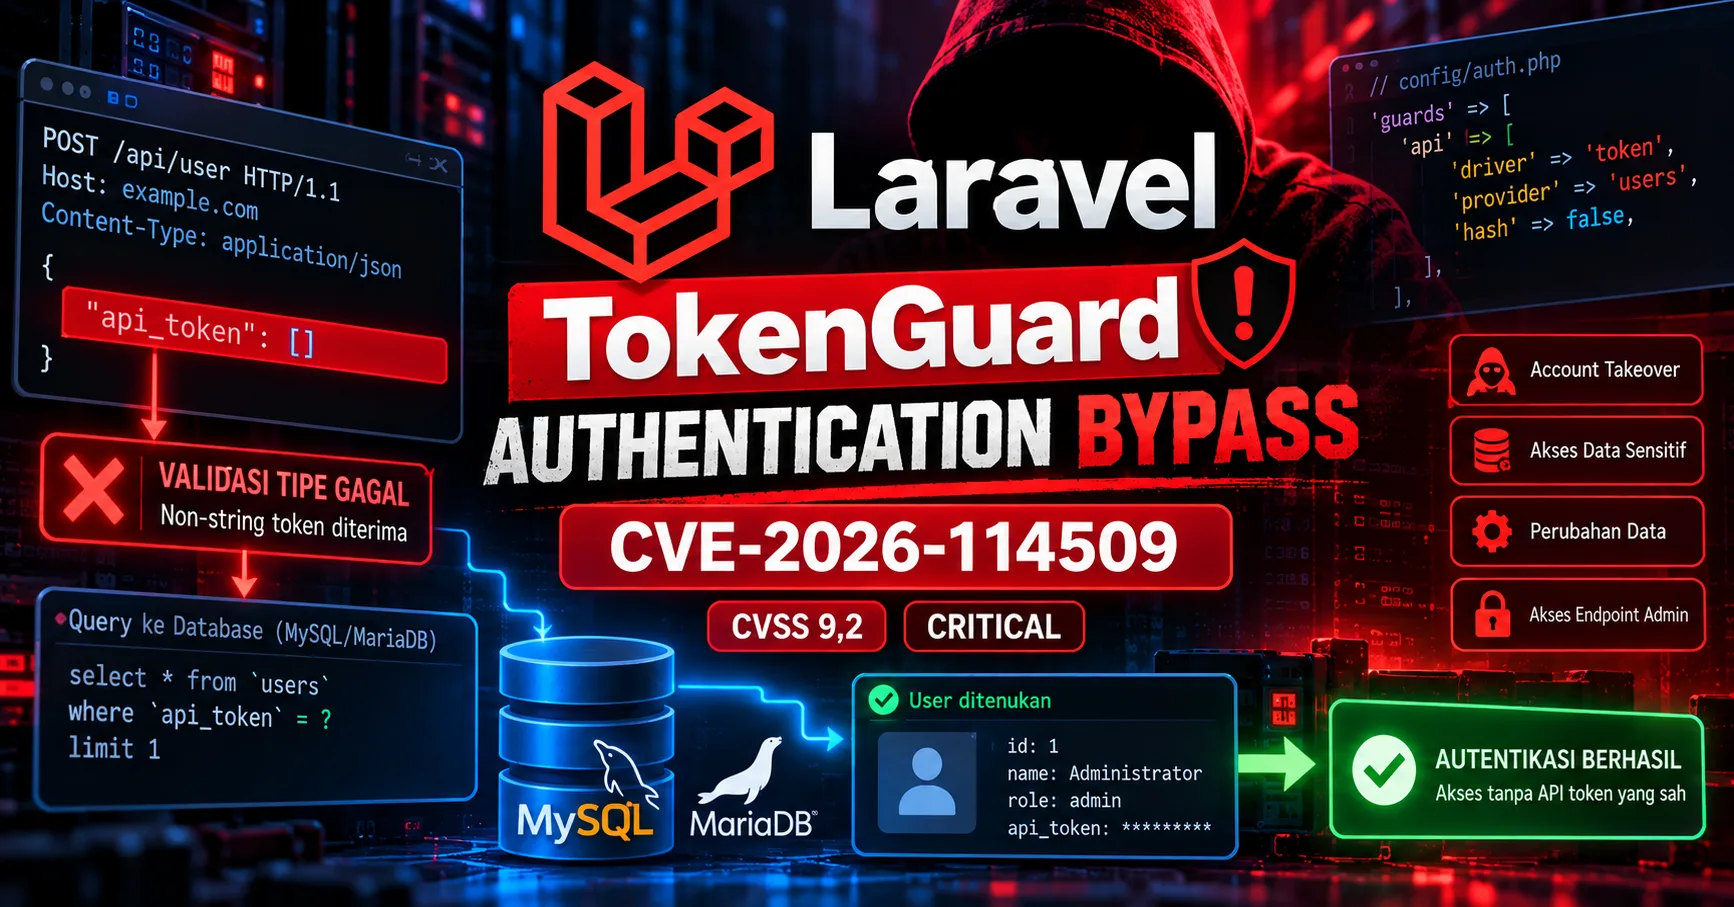
Kerentanan ini memungkinkan penyerang yang tidak memiliki autentikasi untuk melewati pemeriksaan API token dalam konfigurasi tertentu yang menggunakan MySQL atau MariaDB.
Masalah utamanya berkaitan dengan penerimaan kredensial non-string dan pemrosesan nilai tersebut dalam query autentikasi.
Jika kondisi eksploitasi terpenuhi, penyerang dapat berpotensi masuk sebagai pengguna lain tanpa mengetahui API token yang sah.
Dengan skor CVSS 4.0 sebesar 9,2, kerentanan ini diklasifikasikan sebagai Critical.
Laravel telah menyediakan perbaikan pada versi 12.68.0 dan 13.29.0.
Pengembang yang menggunakan TokenGuard bawaan disarankan segera memeriksa versi framework, konfigurasi guard, dan endpoint API yang menggunakan autentikasi berbasis token.
Pembaruan framework harus menjadi prioritas utama, disertai validasi input yang ketat, pengujian regresi, dan pemantauan aktivitas autentikasi.
Keamanan autentikasi tidak hanya bergantung pada apakah pengguna memiliki token, tetapi juga pada bagaimana sistem memastikan bahwa token tersebut benar-benar valid sebelum memberikan akses.
Referensi
Laravel Framework — Official Security Advisory GHSA-f9x3-7vq9-cph6
https://github.com/laravel/framework/security/advisories/GHSA-f9x3-7vq9-cph6GitHub Advisory Database — CVE-2026-114509
https://github.com/advisories/GHSA-f9x3-7vq9-cph6National Vulnerability Database — CVE-2026-114509
https://nvd.nist.gov/vuln/detail/CVE-2026-114509OSV — CVE-2026-114509
https://osv.dev/vulnerability/CVE-2026-114509Laravel Framework — Release v12.68.0
https://github.com/laravel/framework/releases/tag/v12.68.0Laravel Framework — Release v13.29.0
https://github.com/laravel/framework/releases/tag/v13.29.0Laravel News — Critical Token Guard Auth Bypass Fixed in Laravel 13.29 and 12.68
https://laravel-news.com/laravel-token-guard-auth-bypassLaravel — Official Authentication Documentation
https://laravel.com/docs/authenticationLaravel — Official Sanctum Documentation
https://laravel.com/docs/sanctumLaravel — Official Passport Documentation
https://laravel.com/docs/passport
Disclaimer: Artikel ini disusun untuk tujuan edukasi keamanan siber, analisis kerentanan, dan peningkatan keamanan aplikasi. Informasi didasarkan pada advisory resmi yang tersedia hingga 27 Oktober 2026. Risiko eksploitasi bergantung pada versi Laravel, konfigurasi TokenGuard, database, serta implementasi autentikasi aplikasi. Pengembang disarankan memeriksa pembaruan resmi dan melakukan pengujian sebelum menerapkan perubahan pada sistem produksi.