


Zod 4.4.3 Menghadapi Kerentanan Keamanan Berisiko Tinggi
Keamanan aplikasi modern tidak hanya bergantung pada kode yang ditulis oleh pengembang, tetapi juga pada pustaka pihak ketiga yang digunakan dalam proses pengembangan. Salah satu pustaka yang banyak dimanfaatkan dalam ekosistem JavaScript dan TypeScript adalah Zod, sebuah library untuk memvalidasi struktur dan tipe data menggunakan skema.
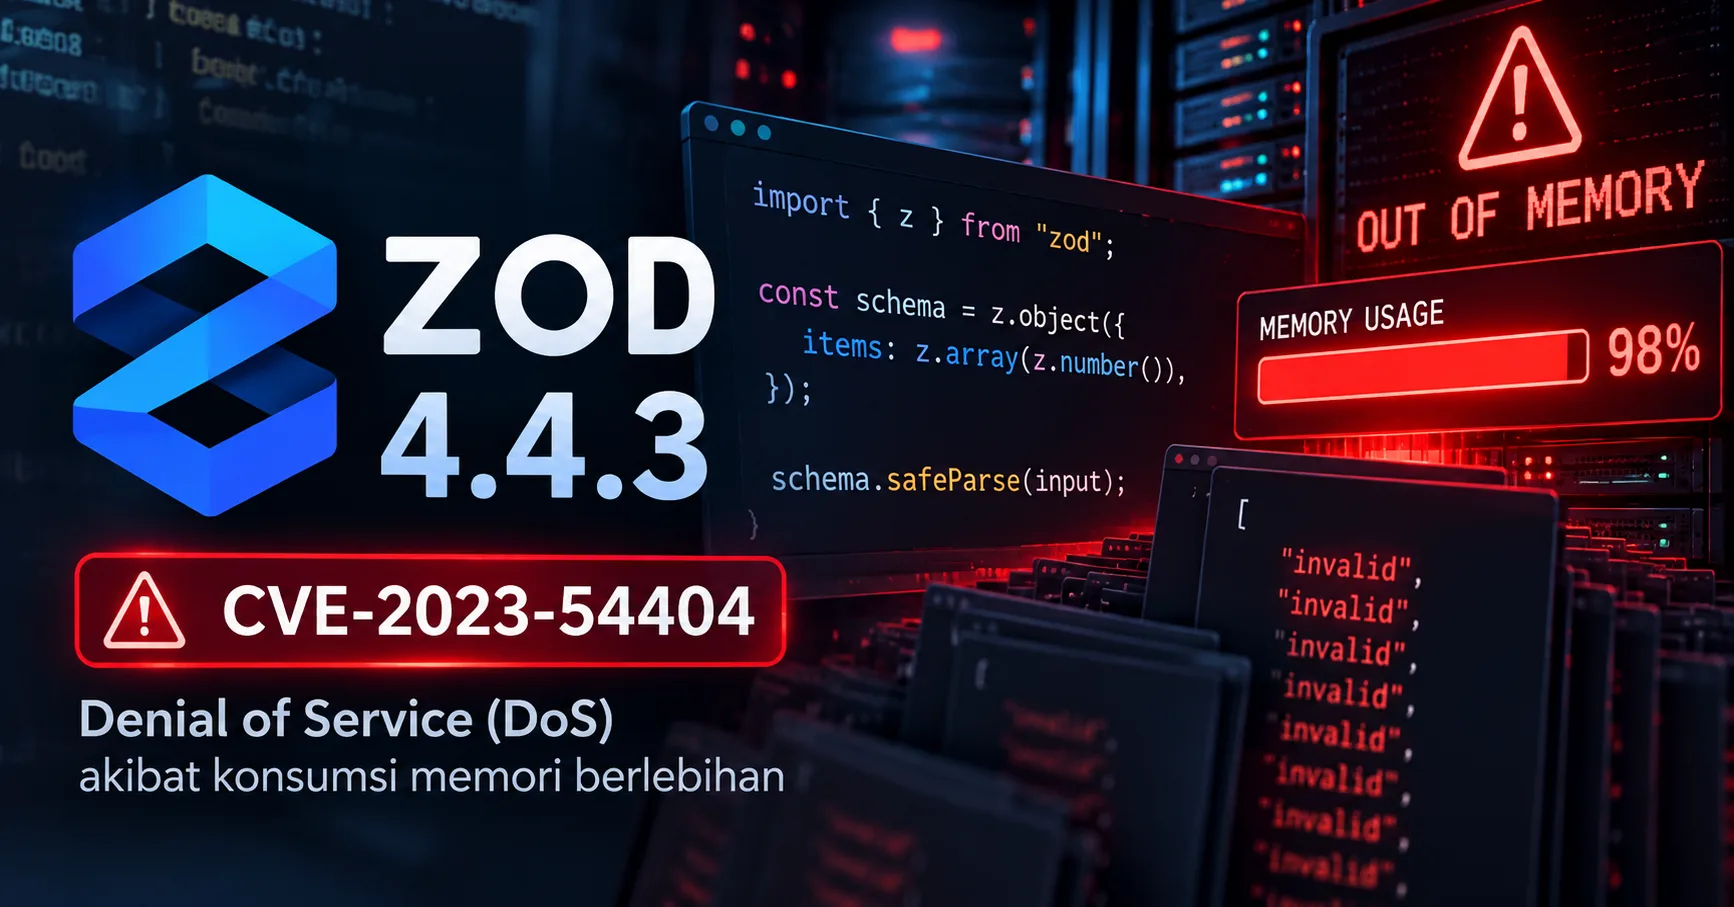
Pada Oktober 2026, perhatian terhadap keamanan Zod kembali meningkat setelah dipublikasikannya informasi kerentanan CVE-2023-54404, yang memengaruhi versi Zod sebelum 4.6.6, termasuk versi 4.4.3.
Kerentanan tersebut berkaitan dengan konsumsi sumber daya yang tidak terkendali ketika Zod memproses input tertentu. Dalam kondisi yang memungkinkan eksploitasi, penyerang dapat menyebabkan peningkatan penggunaan memori hingga mengganggu ketersediaan layanan aplikasi.
Menurut GitHub Security Advisory, kerentanan ini memperoleh skor CVSS 4.0 sebesar 8,2 dengan tingkat keparahan High.
Meskipun nomor CVE menggunakan tahun 2023, informasi advisory yang dibahas dalam artikel ini dipublikasikan pada Oktober 2026. Tahun pada identifikasi CVE tidak selalu sama dengan tanggal publikasi informasi kerentanannya.
Temuan ini menjadi pengingat bahwa mekanisme validasi input yang seharusnya melindungi aplikasi juga dapat menimbulkan risiko apabila tidak disertai pengendalian penggunaan sumber daya.
Mengenal Zod dalam Pengembangan Aplikasi Modern
Zod merupakan pustaka validasi skema yang dikembangkan untuk JavaScript dan TypeScript. Library ini memungkinkan pengembang mendefinisikan bentuk data yang diharapkan sekaligus memvalidasi data tersebut saat aplikasi berjalan.
Zod banyak digunakan pada berbagai kebutuhan pengembangan, antara lain:
Validasi input formulir pengguna.
Validasi request pada REST API.
Pemeriksaan struktur data JSON.
Validasi konfigurasi aplikasi.
Integrasi dengan aplikasi Next.js dan Node.js.
Pemeriksaan data sebelum diproses oleh layanan backend.
Validasi data pada aplikasi full-stack berbasis TypeScript.
Salah satu keunggulan Zod adalah kemampuannya mengintegrasikan validasi runtime dengan sistem tipe TypeScript.
Sebagai contoh, pengembang dapat membuat skema sederhana untuk memvalidasi data pengguna:
import { z } from "zod";

const userSchema = z.object({
  name: z.string().min(3),
  email: z.email(),
  age: z.number().min(18),
});

const result = userSchema.safeParse({
  name: "Imam Sayuti",
  email: "imam@example.com",
  age: 33,
});

console.log(result.success);
Pada contoh tersebut, Zod memastikan data memiliki struktur dan nilai sesuai ketentuan sebelum digunakan oleh aplikasi.
Namun, proses validasi tetap membutuhkan sumber daya komputasi. Apabila input yang diproses sangat besar atau menghasilkan banyak kesalahan validasi, penggunaan memori dan CPU dapat meningkat.
Kondisi inilah yang menjadi perhatian dalam kerentanan CVE-2023-54404.
Detail Teknis CVE-2023-54404
Kerentanan CVE-2023-54404 dikategorikan sebagai masalah konsumsi sumber daya yang tidak terkendali atau Uncontrolled Resource Consumption.
Berikut informasi utama kerentanan:
Informasi | Keterangan |
|---|---|
CVE ID | CVE-2023-54404 |
GitHub Advisory | GHSA-mrhx-c7xc-m3w5 |
Komponen | Zod |
Ekosistem | npm / JavaScript / TypeScript |
Versi terdampak | Sebelum 4.6.6 |
Versi rentan yang dibahas | 4.4.3 |
Versi perbaikan | 4.6.6 |
Versi pembaruan yang disarankan | 4.6.7 atau versi lebih baru yang telah diverifikasi |
Skor CVSS 4.0 | 8.2 |
Tingkat keparahan | High |
Dampak utama | Denial of Service (DoS) |
Jenis kelemahan | Konsumsi sumber daya berlebihan |
Kerentanan ini berhubungan dengan pemrosesan kesalahan validasi pada struktur array.
Ketika aplikasi menerima data dalam jumlah sangat besar, terutama data yang menghasilkan banyak kegagalan validasi, Zod dapat mengalokasikan memori untuk menyimpan informasi kesalahan tersebut.
Jika jumlah objek kesalahan yang dihasilkan terlalu besar, proses Node.js berpotensi mengalami tekanan memori.
Dalam kondisi ekstrem, aplikasi dapat mengalami kegagalan alokasi memori atau dihentikan oleh sistem.
Bagaimana Kerentanan Zod 4.4.3 Dapat Dieksploitasi?
Secara konseptual, kerentanan ini berkaitan dengan cara Zod memproses dan mengumpulkan kesalahan validasi.
Dalam proses validasi normal, setiap data yang tidak sesuai skema akan menghasilkan informasi kesalahan.