


Artikel Desain UI/UX
PHP2Shell: Kerentanan Kritis PHP Ancam Keamanan Website Global, AI Ungkap Celah yang Tersembunyi Lebih dari Satu Dekade
Dunia keamanan siber kembali menghadapi ancaman serius setelah ditemukannya PHP2Shell, serangkaian kerentanan pada inti bahasa pemrograman PHP yang berpotensi memungkinkan penyerang menjalankan kode berbahaya pada server website.
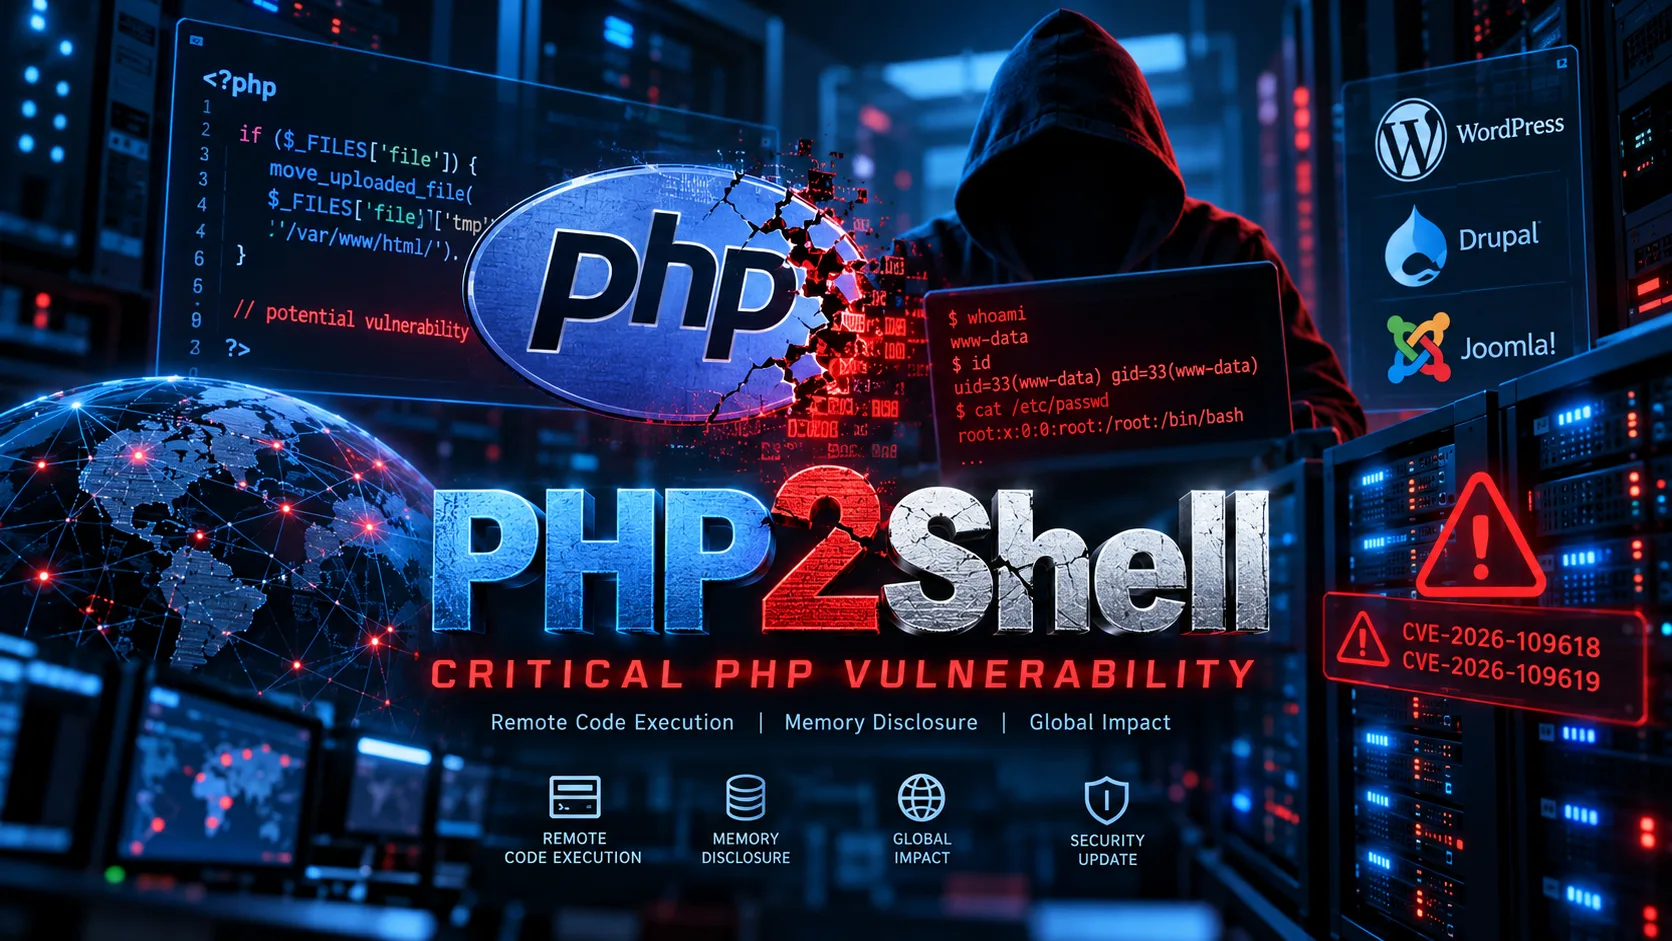
PHP2Shell: Kerentanan Kritis PHP Ancam Keamanan Website Global, AI Ungkap Celah yang Tersembunyi Lebih dari Satu Dekade
Dunia keamanan siber kembali menghadapi ancaman serius setelah ditemukannya PHP2Shell, serangkaian kerentanan pada inti bahasa pemrograman PHP yang berpotensi memungkinkan penyerang menjalankan kode berbahaya pada server website.
Penemuan ini menjadi perhatian karena PHP merupakan salah satu teknologi yang paling banyak digunakan untuk membangun website, termasuk sistem pemerintahan, portal pendidikan, layanan perusahaan, dan platform pengelolaan konten.
Penelitian yang dipublikasikan pada Oktober 2026 menunjukkan bahwa kelemahan pengelolaan memori dalam PHP dapat menimbulkan risiko serius terhadap keamanan server dan kerahasiaan informasi.
Apa Itu PHP2Shell?
PHP2Shell merupakan istilah yang digunakan untuk menggambarkan serangkaian kerentanan keamanan pada inti mesin PHP (PHP core engine).
Berbeda dengan kerentanan yang ditemukan pada plugin atau aplikasi tertentu, PHP2Shell berkaitan dengan komponen dasar yang bertugas menjalankan kode PHP.
Hal ini berarti sebuah website yang memiliki kode aplikasi relatif aman sekalipun masih berpotensi terdampak apabila menggunakan runtime PHP yang rentan dan memenuhi kondisi eksploitasi.
Secara umum, kerentanan ini berkaitan dengan dua ancaman utama:
Remote Code Execution (RCE): memungkinkan penyerang menjalankan kode pada server dalam kondisi tertentu.
Memory Disclosure: memungkinkan pengungkapan sebagian isi memori aplikasi yang berpotensi mengandung informasi sensitif.
Dampaknya dapat mencakup kebocoran data, penyalahgunaan sumber daya server, gangguan layanan, hingga pengambilalihan sistem apabila eksploitasi berhasil dilakukan.
Kerentanan Utama PHP2Shell
Dua identifikasi kerentanan yang dikaitkan dengan PHP2Shell adalah:
CVE | Jenis Kerentanan |
|---|---|
CVE-2026-109618 | Kerusakan memori terkait pemrosesan upload |
CVE-2026-109619 | Kerusakan memori terkait penanganan kesalahan fatal dan OPcache |
Kerentanan ini berhubungan dengan pengelolaan memori pada kondisi tertentu, termasuk ketika proses PHP mengalami kesalahan fatal atau kehabisan memori.
Salah satu bentuk kelemahan yang relevan adalah use-after-free, yaitu kondisi ketika program masih menggunakan referensi terhadap memori yang sebelumnya telah dibebaskan.
Kondisi tersebut dapat menyebabkan perilaku aplikasi yang tidak terduga dan dalam situasi tertentu dapat dimanfaatkan untuk tujuan berbahaya.
WordPress, Drupal, dan Joomla Perlu Mendapat Perhatian
PHP digunakan oleh berbagai sistem pengelolaan konten atau Content Management System (CMS), seperti WordPress, Drupal, dan Joomla.
Ketiga platform tersebut digunakan secara luas untuk membangun website berita, profil perusahaan, layanan publik, dan aplikasi informasi.
Namun, penting untuk membedakan antara kerentanan pada inti PHP dan kerentanan pada aplikasi CMS.
Penggunaan WordPress, Drupal, atau Joomla tidak secara otomatis berarti sebuah website telah diretas.
Tingkat risiko dipengaruhi oleh versi PHP, konfigurasi server, komponen yang digunakan, dan kemungkinan terpenuhinya kondisi eksploitasi.
Oleh karena itu, pembaruan plugin dan tema saja tidak cukup apabila masalah keamanan berasal dari runtime PHP.
Peran Artificial Intelligence dalam Penemuan PHP2Shell
Salah satu aspek menarik dari kasus PHP2Shell adalah penggunaan teknologi kecerdasan buatan atau Artificial Intelligence (AI) dalam penelitian keamanan.
AI dapat membantu peneliti menelusuri kode sumber, mengenali pola kelemahan, menganalisis perilaku program, dan mempercepat proses pengujian keamanan.
Kemampuan tersebut menjadi semakin penting karena sistem perangkat lunak modern memiliki jutaan baris kode yang sulit diperiksa secara manual.
Namun, perkembangan AI juga menimbulkan tantangan baru.
Teknologi yang digunakan untuk menemukan dan memperbaiki kerentanan dapat pula disalahgunakan untuk mempercepat pencarian celah keamanan oleh pihak yang tidak bertanggung jawab.