


Artikel Desain UI/UX
Setelah PHP2Shell, Kini Node.js dan Laravel Diterpa Celah Keamanan Serius: Ancaman Eksekusi Kode dan Pembajakan Akun
Gelombang penemuan kerentanan keamanan perangkat lunak kembali menjadi perhatian dunia teknologi. Setelah PHP2Shell mengungkap kelemahan serius pada inti bahasa pemrograman PHP, kini Node.js dan framework Laravel menghadapi dua kerentanan berbeda yang berpotensi mengancam keamanan aplikasi web, server, dan data pengguna.
Gelombang penemuan kerentanan keamanan perangkat lunak kembali menjadi perhatian dunia teknologi. Setelah PHP2Shell mengungkap kelemahan serius pada inti bahasa pemrograman PHP, kini Node.js dan framework Laravel menghadapi dua kerentanan berbeda yang berpotensi mengancam keamanan aplikasi web, server, dan data pengguna.
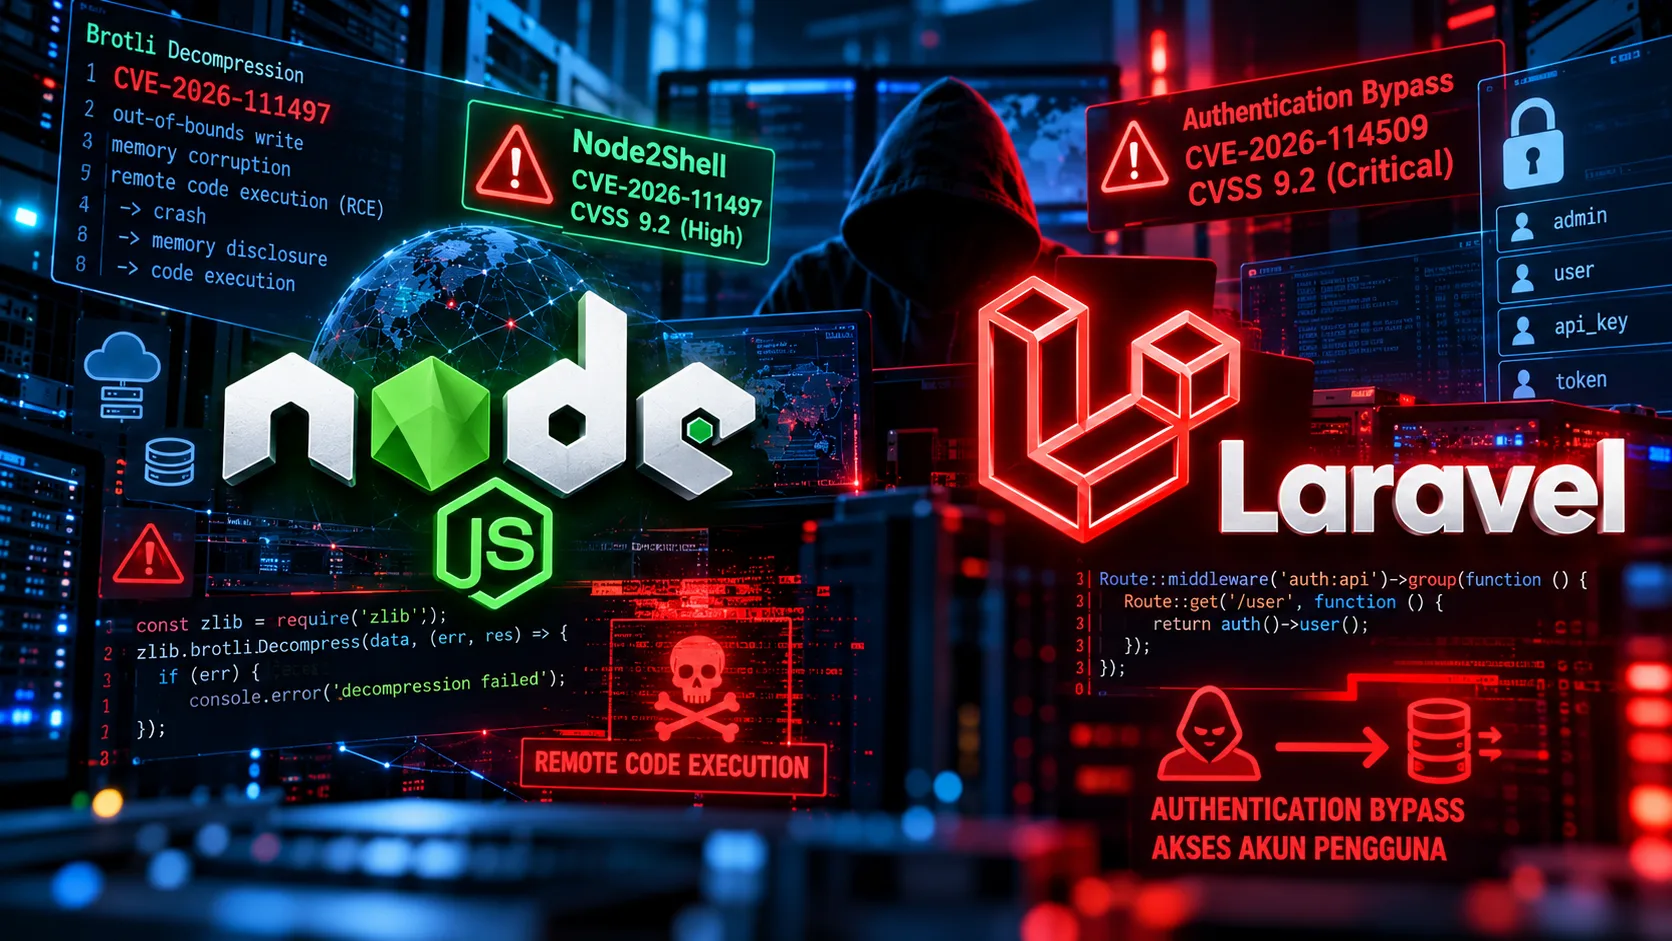
Dua kerentanan tersebut dikenal sebagai Node2Shell (CVE-2026-111497) pada Node.js dan Authentication Bypass (CVE-2026-114509) pada Laravel.
Keduanya diumumkan pada Oktober 2026 dan telah mendapatkan pembaruan keamanan. Meskipun memiliki mekanisme eksploitasi berbeda, kedua kasus ini memperlihatkan bahwa kelemahan pada komponen dasar aplikasi dapat menimbulkan risiko besar, bahkan ketika pengembang telah menerapkan praktik keamanan pada kode aplikasinya.
Node2Shell: Celah pada Node.js Berpotensi Memungkinkan Eksekusi Kode Jarak Jauh
Node.js merupakan lingkungan runtime JavaScript yang banyak digunakan untuk membangun aplikasi web, layanan API, sistem real-time, dan berbagai layanan backend.
Pada 21 Oktober 2026, proyek Node.js merilis pembaruan keamanan untuk mengatasi sejumlah kerentanan, termasuk CVE-2026-111497 yang kemudian dikenal dengan sebutan Node2Shell.
Kerentanan ini ditemukan pada komponen decoder Brotli, yaitu teknologi kompresi data yang digunakan untuk mengurangi ukuran informasi yang dikirimkan melalui jaringan.
Dalam kondisi normal, Brotli membantu meningkatkan efisiensi komunikasi antara aplikasi dan server. Namun, kelemahan pada proses dekompresi memungkinkan data terkompresi yang dibuat secara khusus menyebabkan kerusakan memori.
Secara teknis, kerentanan ini dikategorikan sebagai out-of-bounds write, yaitu kondisi ketika program menulis data melewati batas memori yang telah dialokasikan.
Dampak potensialnya meliputi:
Gangguan atau penghentian proses aplikasi.
Pengungkapan informasi dari memori server.
Kerusakan integritas proses aplikasi.
Eksekusi kode jarak jauh atau Remote Code Execution (RCE).
Kerentanan ini memperoleh skor CVSS 4.0 sebesar 9,2 pada penilaian CVE Brotli, sedangkan proyek Node.js mengklasifikasikannya sebagai kerentanan dengan tingkat keparahan tinggi (High).
Peneliti Berhasil Membuktikan Eksploitasi Node2Shell
Risiko Node2Shell bukan sekadar kemungkinan teoretis.
Pada 23 Oktober 2026, penelitian keamanan yang dilaporkan oleh Imperva menunjukkan keberhasilan eksekusi kode melalui data Brotli berbahaya pada lingkungan Node.js tertentu.
Pengujian dilakukan terhadap image resmi Node.js versi 24.22.0 pada sistem Linux ARM64.
Dalam pengujian tersebut, peneliti berhasil menyebabkan aplikasi menjalankan kode yang dikendalikan melalui data terkompresi.
Namun, keberhasilan eksploitasi tidak terjadi pada setiap percobaan dan tidak membuktikan bahwa seluruh konfigurasi Node.js dapat diserang dengan cara yang sama.
Peneliti juga melaporkan bahwa versi Node.js 24.22.1 yang telah diperbaiki menolak data eksploitasi yang digunakan dalam pengujian tersebut.
Temuan ini memperkuat urgensi pembaruan keamanan, terutama bagi aplikasi yang memproses data Brotli dari sumber tidak tepercaya.
Versi Node.js yang Perlu Diperbarui
Proyek Node.js telah menyediakan pembaruan keamanan untuk tiga cabang utama yang didukung.
Cabang Node.js | Versi Perbaikan |
|---|---|
Node.js 22.x | 22.23.4 |
Node.js 24.x | 24.22.1 |
Node.js 26.x | 26.12.1 |
Pengelola aplikasi disarankan menggunakan versi tersebut atau rilis keamanan yang lebih baru pada cabang yang sesuai.
Versi Node.js yang telah mencapai akhir masa dukungan juga perlu dimigrasikan ke versi yang masih menerima pembaruan keamanan.
Pemeriksaan versi dapat dilakukan menggunakan perintah:
node -v
Namun, administrator harus memastikan bahwa versi yang diperiksa benar-benar merupakan runtime yang digunakan aplikasi produksi, termasuk runtime di dalam container Docker atau lingkungan deployment lainnya.
Laravel Menghadapi Kerentanan Authentication Bypass
Selain Node.js, framework Laravel juga menghadapi kerentanan keamanan serius yang diumumkan pada 19 Oktober 2026.
Kerentanan tersebut diidentifikasi sebagai CVE-2026-114509 dengan referensi keamanan GHSA-f9x3-7vq9-cph6.
Laravel merupakan framework PHP yang banyak digunakan untuk membangun aplikasi web, sistem administrasi, layanan API, dan berbagai platform informasi.
Berbeda dengan Node2Shell yang berkaitan dengan kerusakan memori, kerentanan Laravel ditemukan pada mekanisme autentikasi berbasis token.
Komponen yang terdampak adalah TokenGuard, yaitu bagian dari sistem autentikasi Laravel yang dapat digunakan untuk memverifikasi identitas pengguna melalui token API.
Dalam konfigurasi tertentu yang menggunakan MySQL atau MariaDB, nilai kredensial dengan tipe data yang tidak semestinya dapat diproses secara keliru ketika sistem melakukan pencarian token.
Akibatnya, proses autentikasi berpotensi mencocokkan pengguna yang tidak dimaksudkan.
Kelemahan tersebut memungkinkan penyerang yang tidak memiliki token API sah melakukan autentikasi sebagai pengguna lain dalam kondisi aplikasi yang terdampak.
Ancaman Pembajakan Akun Pengguna
Kerentanan autentikasi Laravel memiliki konsekuensi yang berbeda dari kerentanan pada Node.js.
Jika berhasil dieksploitasi, penyerang dapat memperoleh akses ke bagian aplikasi yang seharusnya hanya tersedia bagi pengguna terautentikasi.
Potensi dampaknya antara lain:
Akses tidak sah terhadap akun pengguna.
Pengungkapan informasi pribadi atau data aplikasi.
Perubahan data melalui fungsi yang tersedia bagi akun korban.
Penyalahgunaan layanan API.
Pengambilalihan akun dengan tingkat akses tertentu.
Namun, kerentanan ini tidak berarti seluruh aplikasi Laravel dapat langsung diambil alih.