


5. Pantau Penggunaan Memori Server
Pengembang perlu memantau indikator operasional seperti:
Penggunaan memori proses Node.js.
Penggunaan CPU.
Jumlah kegagalan request.
Waktu respons API.
Frekuensi restart container.
Kesalahan out-of-memory.
Pemantauan tersebut membantu mendeteksi perilaku tidak normal sebelum gangguan meluas.
6. Jalankan Audit Dependensi
Untuk proyek npm:
npm auditPengembang juga dapat menggunakan perangkat lunak Software Composition Analysis (SCA) untuk mendeteksi dependensi yang memiliki kerentanan keamanan.
Audit dependensi perlu dilakukan secara berkala, bukan hanya ketika informasi CVE baru dipublikasikan.
Apakah Next.js dan Node.js Juga Terdampak?
Zod sering digunakan dalam proyek berbasis Next.js dan Node.js, tetapi CVE-2023-54404 bukan merupakan kerentanan pada framework atau runtime tersebut secara langsung.
Aplikasi Next.js atau Node.js dapat memiliki risiko apabila menggunakan versi Zod terdampak dan memiliki jalur pemrosesan input yang memungkinkan kondisi rentan terjadi.
Sebaliknya, penggunaan Next.js atau Node.js tanpa Zod tidak membuat aplikasi terdampak oleh CVE ini.
Oleh karena itu, pemeriksaan harus difokuskan pada versi dependensi dan cara implementasinya, bukan hanya nama framework yang digunakan.
Perhatian terhadap Keamanan Software Supply Chain
Kasus Zod juga mengingatkan pengembang mengenai pentingnya keamanan rantai pasok perangkat lunak.
Dalam ekosistem npm, aplikasi dapat menggunakan puluhan hingga ratusan dependensi yang dikembangkan dan dipelihara oleh pihak berbeda.
Setiap dependensi dapat membawa risiko tersendiri, baik melalui kerentanan kode, kesalahan konfigurasi, maupun kompromi proses distribusi paket.
Pada September 2026, ekosistem Zod juga menjadi perhatian dalam pembahasan insiden keamanan rantai pasok yang melibatkan perubahan kode berbahaya pada sejumlah repositori.
Namun, insiden tersebut harus dibedakan dari CVE-2023-54404.
Tidak ada dasar untuk menyatakan bahwa paket resmi Zod 4.4.3 yang tersedia melalui npm mengandung malware hanya karena terdapat insiden keamanan rantai pasok yang berkaitan dengan repositori Zod.
Keduanya merupakan persoalan keamanan dengan karakteristik dan mekanisme yang berbeda.
Rekomendasi Keamanan bagi Pengembang
Untuk mengurangi risiko kerentanan serupa, pengembang sebaiknya menerapkan pendekatan keamanan berlapis.
Langkah yang dapat dilakukan meliputi pembaruan dependensi secara rutin, penerapan batas ukuran input, penggunaan skema validasi yang ketat, pemantauan sumber daya, serta pengujian keamanan sebelum deployment.
Selain itu, pengembang perlu memastikan bahwa sistem tidak mengandalkan satu mekanisme perlindungan saja.
Validasi skema, pembatasan request, rate limiting, isolasi container, dan monitoring sebaiknya diterapkan secara bersama-sama sesuai karakteristik aplikasi.
Pada aplikasi yang menangani input publik, pembatasan sumber daya merupakan bagian penting dari desain keamanan.
Kesimpulan
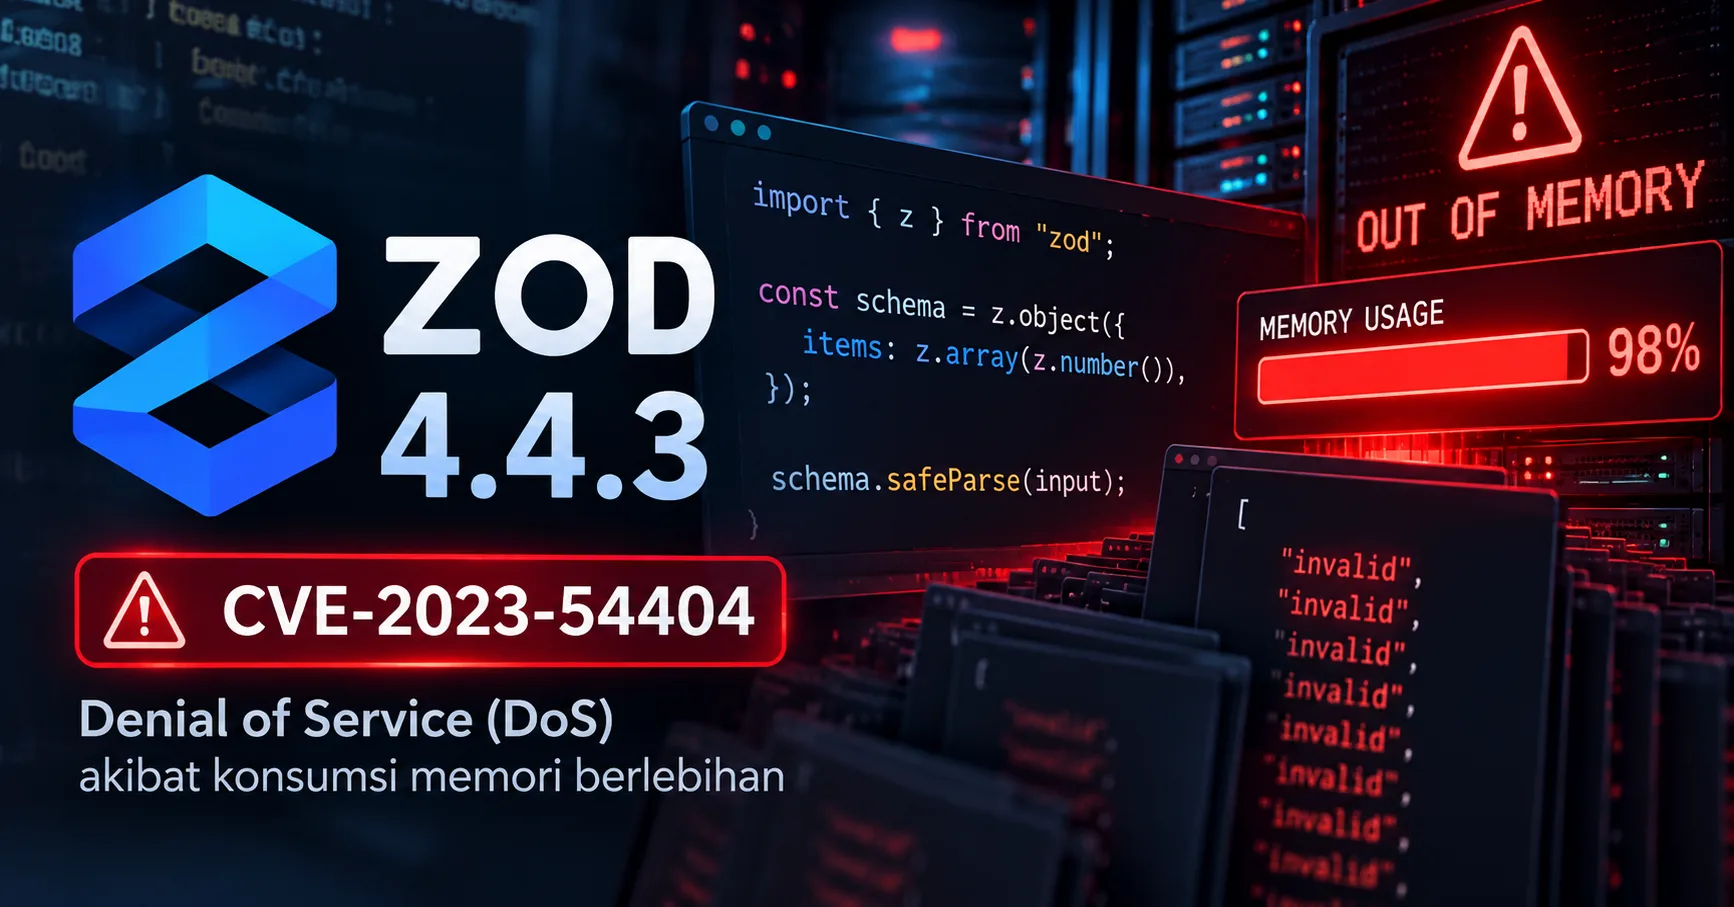
Kerentanan CVE-2023-54404 pada Zod 4.4.3 menunjukkan bahwa pustaka validasi data juga dapat menjadi sumber risiko keamanan apabila pengelolaan sumber daya tidak dilakukan secara memadai.
Dengan skor CVSS 4.0 sebesar 8,2 dan tingkat keparahan High, kerentanan ini perlu mendapat perhatian dari pengembang yang masih menggunakan versi Zod terdampak.
Dampak utama yang perlu diwaspadai adalah Denial of Service akibat konsumsi memori berlebihan ketika memproses input tertentu.
Pengembang disarankan memperbarui Zod ke versi yang telah diperbaiki, membatasi ukuran request, menerapkan validasi yang sesuai kebutuhan, dan memantau penggunaan sumber daya aplikasi.
Keamanan aplikasi tidak hanya ditentukan oleh kemampuan menolak input yang tidak valid, tetapi juga oleh kemampuan memproses input tersebut tanpa mengorbankan stabilitas dan ketersediaan layanan.
Referensi
GitHub Security Advisory — GHSA-mrhx-c7xc-m3w5
https://github.com/advisories/GHSA-mrhx-c7xc-m3w5National Vulnerability Database — CVE-2023-54404
https://nvd.nist.gov/vuln/detail/CVE-2023-54404Snyk Vulnerability Database — Zod 4.4.3
https://security.snyk.io/package/npm/zod/4.4.3Zod — Official GitHub Repository
https://github.com/colinhacks/zodZod — Official Documentation
https://zod.dev/npm — Zod Package
https://www.npmjs.com/package/zod
Disclaimer: Artikel ini disusun untuk tujuan edukasi, analisis kerentanan, dan peningkatan keamanan aplikasi. Informasi mengenai versi terdampak, tingkat keparahan, dan mitigasi perlu diverifikasi kembali melalui advisory resmi sebelum digunakan sebagai dasar keputusan keamanan pada sistem produksi.