


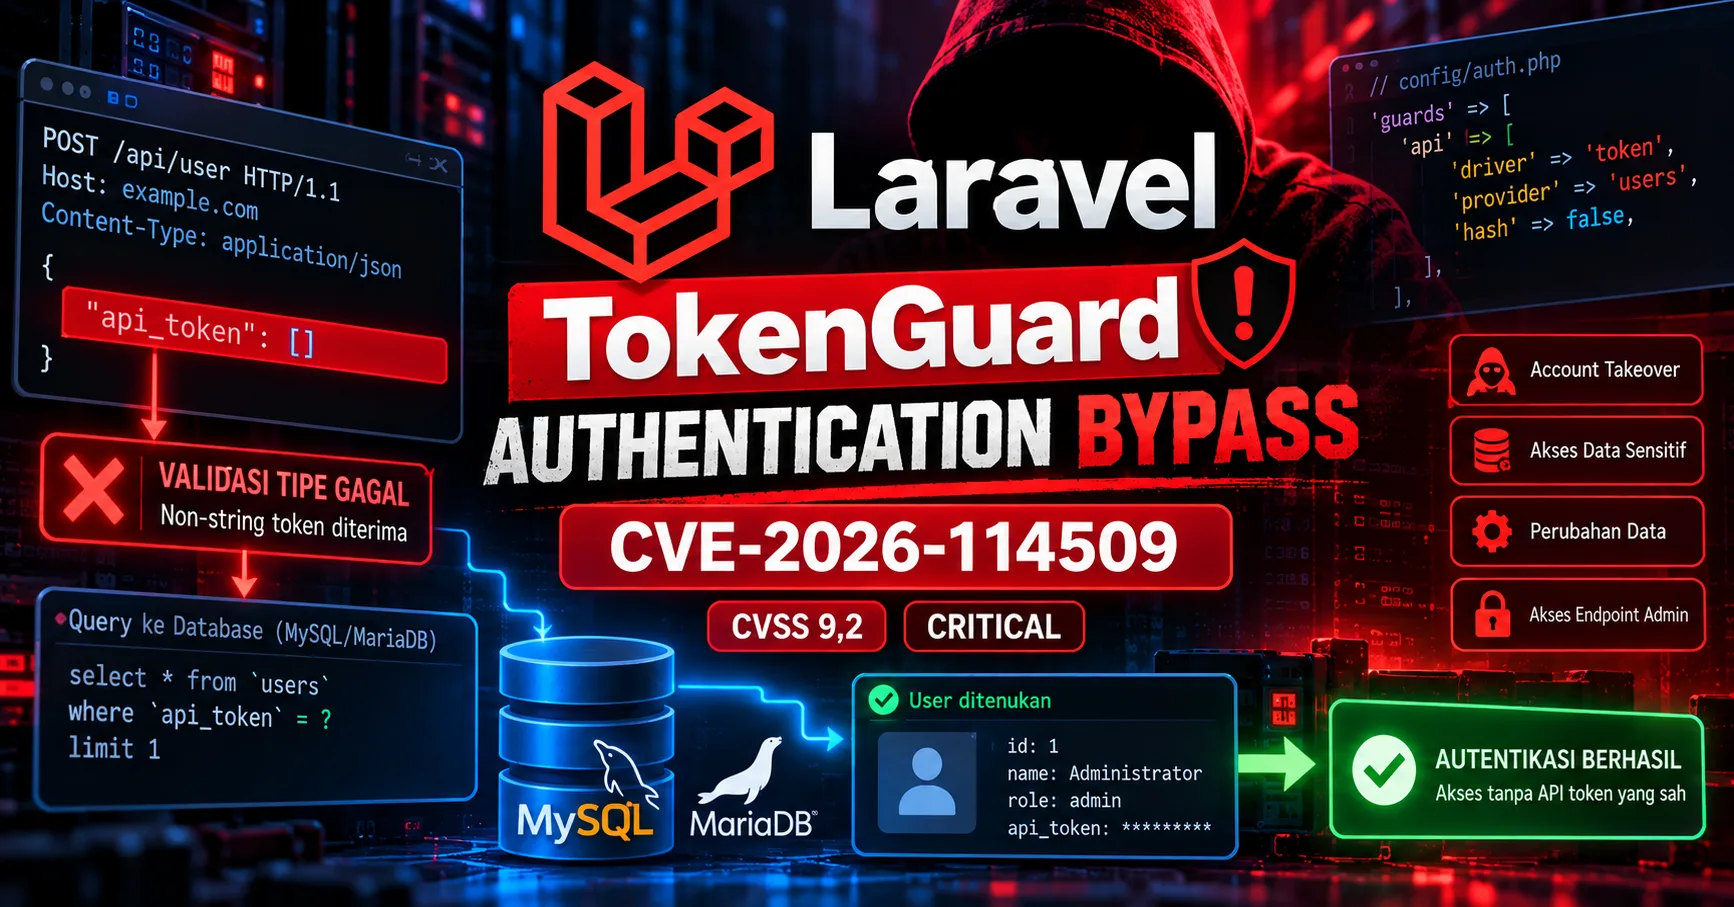
Namun, seluruh dampak tersebut bergantung pada hak akses akun dan endpoint yang tersedia.
Kerentanan ini tidak secara langsung membuktikan adanya Remote Code Execution pada Laravel.
Cara Memeriksa Apakah Proyek Laravel Terdampak
Pengembang dapat melakukan beberapa pemeriksaan sederhana pada proyek.
1. Periksa Versi Laravel
Jalankan:
php artisan --versionPerintah tersebut menampilkan versi Laravel yang digunakan aplikasi.
Untuk memeriksa versi paket secara lebih rinci:
composer show laravel/frameworkBandingkan hasilnya dengan versi perbaikan yang diumumkan.
2. Periksa Konfigurasi Guard
Buka file:
config/auth.phpCari konfigurasi yang menggunakan:
'driver' => 'token',Jika konfigurasi tersebut ditemukan, lakukan pemeriksaan terhadap route yang menggunakan guard terkait.
3. Periksa Route API
Laravel memungkinkan pengembang melindungi route menggunakan middleware autentikasi.
Sebagai contoh:
use Illuminate\Support\Facades\Route;

Route::middleware('auth:api')->group(function () {
    Route::get('/profile', function () {
        return auth()->user();
    });
});
Contoh tersebut menggunakan guard bernama api.
Jika guard tersebut dikonfigurasi menggunakan driver token, route terkait berpotensi menggunakan TokenGuard.
Namun, nama api saja tidak membuktikan bahwa driver yang digunakan adalah TokenGuard.
Konfigurasi aktual tetap perlu diperiksa.
4. Periksa Dependensi dengan Composer
Jalankan:
composer auditPerintah tersebut membantu mengidentifikasi kerentanan keamanan yang tercatat pada dependensi Composer.
Jika advisory tersedia dalam basis data yang digunakan Composer, proyek dengan versi rentan dapat ditandai.
Pemeriksaan ini sebaiknya dilakukan bersama audit konfigurasi autentikasi.
Cara Mengatasi CVE-2026-114509
Langkah utama untuk mengatasi kerentanan ini adalah memperbarui Laravel Framework ke versi yang telah diperbaiki.
1. Perbarui Laravel 12.x
Untuk proyek yang menggunakan Laravel 12:
composer require laravel/framework:^12.68.0 --update-with-all-dependenciesPerintah tersebut memperbarui framework dalam batas kompatibilitas cabang 12.x.
2. Perbarui Laravel 13.x
Untuk proyek yang menggunakan Laravel 13:
composer require laravel/framework:^13.29.0 --update-with-all-dependenciesSetelah pembaruan, pastikan versi yang terpasang telah sesuai.
composer show laravel/frameworkPembaruan juga perlu diterapkan pada lingkungan produksi.
3. Pastikan Token Berupa String
Selain memperbarui framework, pengembang perlu menerapkan validasi tipe data yang ketat pada endpoint yang menerima kredensial.
Sebagai contoh, apabila aplikasi memiliki endpoint khusus yang menerima API token melalui request body:
use Illuminate\Http\Request;
use Illuminate\Support\Facades\Route;

Route::post('/token-check', function (Request $request) {
    $data = $request->validate([
        'api_token' => ['required', 'string'],
    ]);

    return response()->json([
        'valid_format' => is_string($data['api_token']),
    ]);
});
Contoh tersebut hanya memperlihatkan validasi format input dan tidak melakukan autentikasi.
Validasi string membantu memastikan bahwa nilai yang diterima sesuai dengan tipe yang diharapkan.
Namun, validasi pada endpoint khusus tidak otomatis memperbaiki TokenGuard bawaan.
Perbaikan utama tetap harus dilakukan pada versi Laravel yang digunakan.
4. Hindari Konversi Tipe Kredensial Secara Otomatis
Pengembang sebaiknya tidak mengubah kredensial yang memiliki tipe tidak sesuai menjadi string secara otomatis.
Sebagai contoh, nilai array tidak seharusnya diperlakukan sebagai token yang valid.
Jika kredensial tidak memenuhi format yang ditentukan, proses autentikasi harus ditolak.
5. Terapkan Prinsip Fail Closed
Sistem autentikasi harus menolak permintaan apabila input tidak valid atau terjadi kesalahan dalam proses pemeriksaan kredensial.
Jangan menganggap pengguna telah berhasil diautentikasi hanya karena query database mengembalikan sebuah record.
Pemeriksaan harus memastikan bahwa kredensial memenuhi format yang diharapkan dan cocok dengan identitas yang benar.
6. Batasi Hak Akses Pengguna
Penerapan prinsip least privilege membantu mengurangi dampak apabila sebuah akun berhasil dikompromikan.
Endpoint administratif sebaiknya memiliki mekanisme otorisasi yang jelas dan tidak hanya bergantung pada keberhasilan autentikasi.
7. Periksa Aktivitas Autentikasi yang Mencurigakan
Pengembang perlu memeriksa log aplikasi dan aktivitas API untuk mendeteksi kemungkinan penyalahgunaan.
Beberapa indikator yang dapat diperhatikan meliputi:
Permintaan API dengan tipe parameter tidak sesuai.
Aktivitas akun yang tidak wajar.
Akses dari sumber jaringan yang tidak dikenal.
Perubahan data tanpa aktivitas login yang sesuai.
Permintaan berulang terhadap endpoint sensitif.
Pola autentikasi yang tidak konsisten.
Jika terdapat indikasi kompromi, lakukan investigasi terhadap aktivitas pengguna dan pertimbangkan pencabutan token yang berpotensi disalahgunakan.
Contoh Pengujian Keamanan TokenGuard
Setelah melakukan pembaruan, pengembang dapat membuat pengujian untuk memastikan kredensial yang tidak valid tidak menghasilkan autentikasi.
Contoh pengujian Laravel berikut berfokus pada prinsip bahwa token yang tidak sesuai harus ditolak.
use Illuminate\Foundation\Testing\RefreshDatabase;

uses(RefreshDatabase::class);

it('rejects invalid API credentials', function () {
    $response = $this->getJson('/api/profile', [
        'Authorization' => 'Bearer invalid-token',
    ]);

    $response->assertUnauthorized();
});
Contoh tersebut menggunakan sintaks Pest dan mengasumsikan endpoint /api/profile dilindungi autentikasi serta tidak memiliki pengguna dengan token invalid-token.
Pengujian tersebut merupakan pemeriksaan dasar, bukan pengujian lengkap terhadap CVE-2026-114509.
Untuk memastikan perbaikan terhadap kerentanan, pengembang perlu menambahkan pengujian regresi terhadap input kredensial dengan tipe yang tidak sesuai pada lingkungan pengujian yang terisolasi.
Pengujian sebaiknya dilakukan tanpa menggunakan data pengguna produksi.
Apakah Laravel Sanctum dan Passport Lebih Aman?
Laravel Sanctum dan Laravel Passport merupakan solusi autentikasi API yang memiliki mekanisme berbeda dari TokenGuard standar.
Sanctum umum digunakan untuk aplikasi Single Page Application, mobile application, dan API berbasis token.
Passport menyediakan implementasi OAuth2 untuk kebutuhan autentikasi yang lebih kompleks.
Kedua solusi tersebut tidak termasuk jalur kerentanan TokenGuard yang dijelaskan dalam GHSA-f9x3-7vq9-cph6.
Namun, penggunaan Sanctum atau Passport tidak berarti aplikasi terbebas dari seluruh kerentanan autentikasi.
Pengembang tetap perlu memastikan bahwa versi paket, konfigurasi, kebijakan akses, dan pengelolaan token telah diterapkan dengan benar.
Migrasi dari TokenGuard ke mekanisme autentikasi lain dapat dipertimbangkan apabila sesuai dengan kebutuhan aplikasi, tetapi bukan pengganti pembaruan keamanan framework.
Mengapa Kerentanan Ini Mendapat Skor CVSS 9,2?
GitHub Security Advisory memberikan skor CVSS 4.0 sebesar 9,2 dengan klasifikasi Critical.
Vektor penilaiannya adalah:
CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:NBeberapa faktor yang memengaruhi skor tersebut adalah:
Attack Vector: Network
Kerentanan dapat dieksploitasi melalui jaringan apabila endpoint yang menggunakan TokenGuard dapat diakses.
Attack Complexity: Low
Eksploitasi tidak memerlukan teknik dengan kompleksitas tinggi menurut penilaian CVSS.
Attack Requirements: Present
Diperlukan kondisi deployment tertentu, termasuk konfigurasi autentikasi dan database yang rentan.
Privileges Required: None
Penyerang tidak perlu memiliki akun yang telah terautentikasi sebelumnya.
User Interaction: None
Eksploitasi tidak memerlukan tindakan pengguna lain.
Vulnerable System Impact: High
Keberhasilan eksploitasi dapat memiliki dampak tinggi terhadap kerahasiaan, integritas, dan ketersediaan sistem yang terdampak.
Skor tersebut menggambarkan tingkat keparahan teknis, bukan kepastian bahwa seluruh instalasi Laravel dapat dieksploitasi.
Kronologi Pengungkapan Kerentanan
Kerentanan ini dilaporkan oleh peneliti keamanan Hristijan Manasijev, yang menggunakan nama KIKOmanasijev.
Berikut kronologi berdasarkan informasi publik yang tersedia.
Tanggal | Peristiwa |
|---|---|
25 Agustus 2026 | Perbaikan kode terkait TokenGuard telah tersedia pada cabang Laravel |
19 Oktober 2026 | Laravel menerbitkan security advisory GHSA-f9x3-7vq9-cph6 |
20 Oktober 2026 | Komunitas Laravel mempublikasikan pembahasan kerentanan |
21 Oktober 2026 | CVE-2026-114509 dipublikasikan dalam basis data CVE/NVD |
23 Oktober 2026 | Informasi advisory tersedia pada GitHub Advisory Database |
27 Oktober 2026 | Informasi digunakan sebagai dasar penyusunan artikel ini |
Hal menarik dari kasus ini adalah versi perbaikan telah tersedia sebelum rincian kerentanan dipublikasikan secara luas.
Hal tersebut memperlihatkan pentingnya menerapkan pembaruan framework secara berkala, bukan hanya ketika sebuah CVE menjadi perhatian publik.
Rekomendasi Keamanan untuk Pengembang Laravel
Kasus TokenGuard menunjukkan bahwa validasi tipe data merupakan bagian penting dari keamanan autentikasi.
Pengembang sebaiknya tidak mengandalkan konversi tipe otomatis pada PHP maupun database untuk memproses kredensial keamanan.
Setiap nilai yang digunakan untuk menentukan identitas pengguna harus divalidasi secara ketat.
Selain itu, pengembang perlu memastikan bahwa query autentikasi hanya menggunakan input dengan format yang telah ditentukan.
Pembaruan framework harus dilakukan secara berkala dan seluruh endpoint yang menggunakan mekanisme autentikasi lama perlu diperiksa.
Pengembang juga disarankan menerapkan pengujian keamanan otomatis, membatasi hak akses pengguna, dan memantau aktivitas autentikasi yang tidak biasa.
Untuk aplikasi yang menggunakan MySQL atau MariaDB, penting memahami bagaimana database menangani perbandingan nilai dengan tipe data berbeda.
Keamanan autentikasi tidak hanya bergantung pada kerahasiaan token, tetapi juga pada ketepatan sistem dalam memvalidasi dan membandingkan token tersebut.
Kesimpulan
Kerentanan CVE-2026-114509 (GHSA-f9x3-7vq9-cph6) merupakan masalah keamanan kritis pada mekanisme TokenGuard Laravel.