


Ekosistem JavaScript kembali menghadapi ancaman keamanan serius sepanjang 2026. Kali ini, serangan tidak secara langsung mengeksploitasi kelemahan aplikasi, melainkan menyusup melalui paket perangkat lunak yang dipercaya dan digunakan oleh jutaan pengembang.
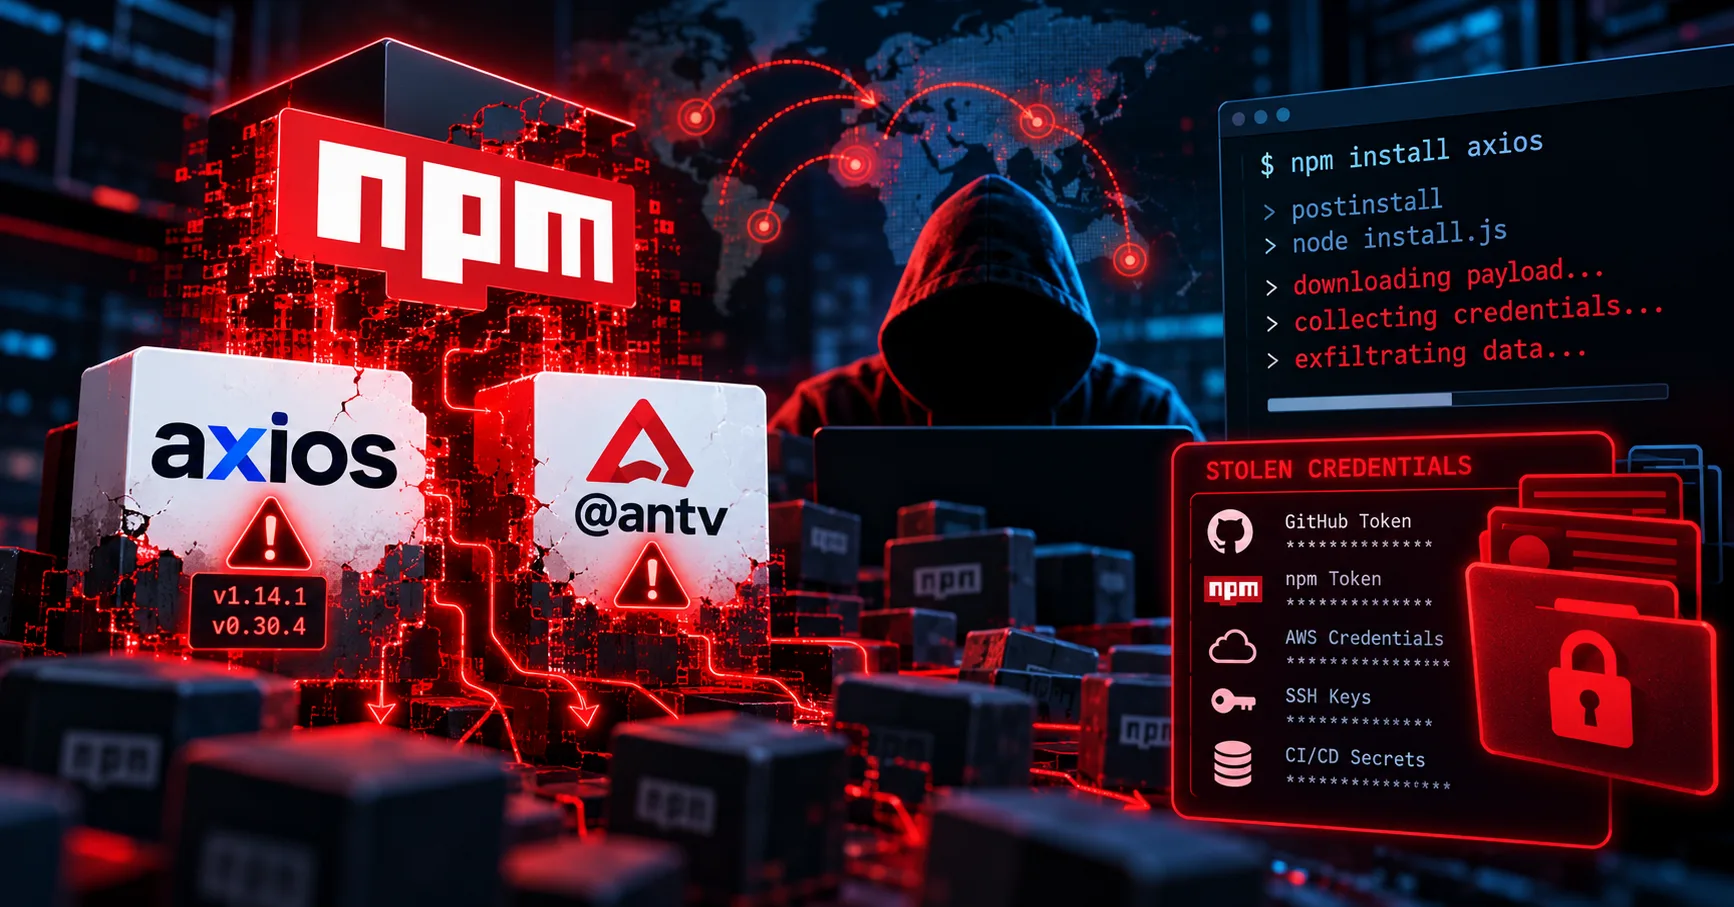
Dua kasus yang menjadi perhatian adalah kompromi paket Axios pada Maret 2026 dan serangan terhadap ekosistem @antv pada Mei 2026.
Kedua insiden tersebut merupakan contoh software supply chain attack, yaitu serangan yang memanfaatkan rantai pasok perangkat lunak untuk menyebarkan kode berbahaya kepada pengguna atau organisasi yang bergantung pada komponen tersebut.
Axios dikenal sebagai pustaka HTTP client populer untuk JavaScript, sedangkan @antv menyediakan berbagai pustaka visualisasi data dan grafik.
Dalam kedua kasus tersebut, penyerang berhasil memanfaatkan akses terhadap proses distribusi paket npm untuk menerbitkan versi berbahaya.
Akibatnya, pengembang yang memasang versi tertentu berpotensi menjalankan malware tanpa menyadarinya.
Ancaman ini tidak terbatas pada aplikasi produksi. Komputer developer, server build, GitHub Actions, serta lingkungan Continuous Integration dan Continuous Deployment (CI/CD) juga dapat menjadi sasaran.
Apa Itu Software Supply Chain Attack?
Software supply chain attack merupakan metode serangan siber yang menargetkan komponen, layanan, atau proses yang digunakan dalam pengembangan dan distribusi perangkat lunak.
Alih-alih menyerang aplikasi secara langsung, penyerang menyusup melalui komponen yang dianggap tepercaya.
Komponen tersebut dapat berupa:
Paket npm dan dependensi pihak ketiga.
Akun pengelola proyek open-source.
Repositori kode sumber.
Sistem build dan deployment.
GitHub Actions atau layanan CI/CD.
Token publikasi paket.
Infrastruktur distribusi perangkat lunak.
Ketika salah satu komponen tersebut berhasil dikompromikan, kode berbahaya dapat menyebar kepada pengguna yang mengunduh atau memasang versi terdampak.
Pada ekosistem npm, risiko ini semakin besar karena aplikasi modern sering memiliki banyak dependensi langsung maupun tidak langsung.
Sebagai contoh, sebuah aplikasi mungkin hanya menggunakan satu pustaka visualisasi. Namun, pustaka tersebut dapat bergantung pada beberapa paket lain yang ikut dipasang secara otomatis.
Kondisi ini menciptakan peluang bagi penyerang untuk menyebarkan malware melalui rantai dependensi.
Kasus Pertama: Kompromi Paket Axios pada Maret 2026
Pada 31 Maret 2026, peneliti keamanan menemukan dua versi Axios yang telah disusupi dependensi berbahaya.
Versi yang terdampak adalah:
axios@1.14.1axios@0.30.4
Kedua versi tersebut diterbitkan setelah penyerang memperoleh akses ke akun npm milik salah satu pengelola Axios.
Menurut Google Threat Intelligence Group, aktivitas publikasi paket berbahaya berlangsung dalam rentang sekitar tiga jam, antara pukul 00.21 hingga 03.20 UTC pada 31 Maret 2026.
Meskipun berlangsung relatif singkat, serangan tersebut memiliki potensi dampak luas karena Axios merupakan salah satu pustaka HTTP client yang banyak digunakan dalam pengembangan aplikasi JavaScript.
Bagaimana Penyerang Menyusup ke Axios?
Berdasarkan analisis Google Threat Intelligence dan Datadog Security Labs, penyerang tidak perlu mengubah keseluruhan kode utama Axios.
Sebaliknya, penyerang menerbitkan versi paket yang menambahkan dependensi baru bernama:
plain-crypto-js@4.2.1
Nama tersebut menyerupai pustaka JavaScript yang sah, yaitu crypto-js.
Namun, dalam insiden ini, plain-crypto-js digunakan sebagai komponen berbahaya untuk mengunduh dan menjalankan malware.
Dependensi tersebut ditambahkan melalui konfigurasi package.json.
Ketika pengguna memasang versi Axios yang terdampak, npm dapat secara otomatis memasang dependensi berbahaya tersebut.
Penyalahgunaan Lifecycle Script npm
Salah satu aspek penting dalam serangan ini adalah penyalahgunaan mekanisme lifecycle script.
npm mendukung berbagai script yang dapat dijalankan selama proses instalasi paket, termasuk preinstall, install, dan postinstall.
Fitur tersebut memiliki kegunaan sah, misalnya untuk menyiapkan komponen native atau melakukan konfigurasi paket.
Namun, penyerang dapat menyalahgunakannya untuk menjalankan kode berbahaya.
Pada kasus Axios, dependensi berbahaya memanfaatkan script postinstall untuk menjalankan tahap awal infeksi.
Proses tersebut dapat terjadi ketika pengembang menjalankan perintah yang tampak normal:
npm installArtinya, risiko tidak selalu berasal dari kode aplikasi yang dijalankan secara langsung oleh pengguna.
Proses instalasi dependensi itu sendiri dapat menjadi jalur eksekusi malware.
Malware WAVESHAPER.V2
Google Threat Intelligence mengidentifikasi penggunaan malware bernama WAVESHAPER.V2 dalam serangan Axios.
Malware tersebut merupakan backdoor yang dirancang untuk beroperasi pada beberapa sistem operasi, termasuk:
Windows
macOS
Linux
Setelah berhasil dijalankan, malware berpotensi berkomunikasi dengan infrastruktur command-and-control (C2) yang dikendalikan penyerang.
Kemampuan tersebut memungkinkan penyerang mengumpulkan informasi perangkat dan mengirimkan perintah lanjutan.