



27 Okt 2026Perkiraan 12 menit baca
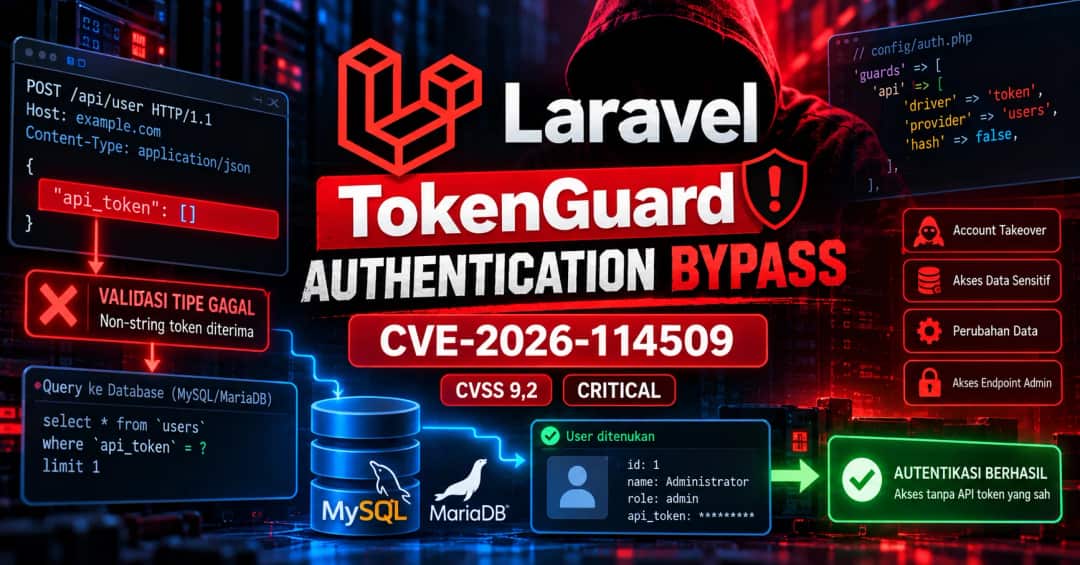
Celah Kritis Laravel TokenGuard CVE-2026-114509: Authentication Bypass Tanpa API Token, CVSS 9,2
Kerentanan kritis CVE-2026-114509 pada Laravel TokenGuard memungkinkan penyerang melewati autentikasi API tanpa mengetahui token pengguna yang sah. Celah ini memengaruhi konfigurasi tertentu yang menggunakan MySQL atau MariaDB, dengan skor CVSS 9,2. Pelajari mekanisme serangan, dampak pengambilalihan akun, versi terdampak, dan langkah mitigasinya.